

Un val de alerte false cu bombă a perturbat zeci de zboruri comerciale din Europa în ultimele zile, inclusiv curse cu legături către România. În paralel, mai multe instituții media din Irlanda au fost evacuate după amenințări similare, pe fondul unor incidente recente de securitate cibernetică ce au afectat infrastructuri critice din mai multe state europene.
Cel puțin 34 de zboruri operate de companii precum Ryanair, Aer Lingus, Wizz Air, Finnair, easyJet și TAROM au fost afectate de amenințări cu bombă în această săptămână. Deși toate aeronavele au aterizat în siguranță, iar verificările nu au identificat obiecte suspecte, amploarea incidentelor a atras atenția autorităților europene. Agenția Europeană de Siguranță a Aviației monitorizează situația, iar Europol și-a exprimat disponibilitatea de a sprijini autoritățile naționale.
Zboruri către și dinspre România, afectate de amenințări false
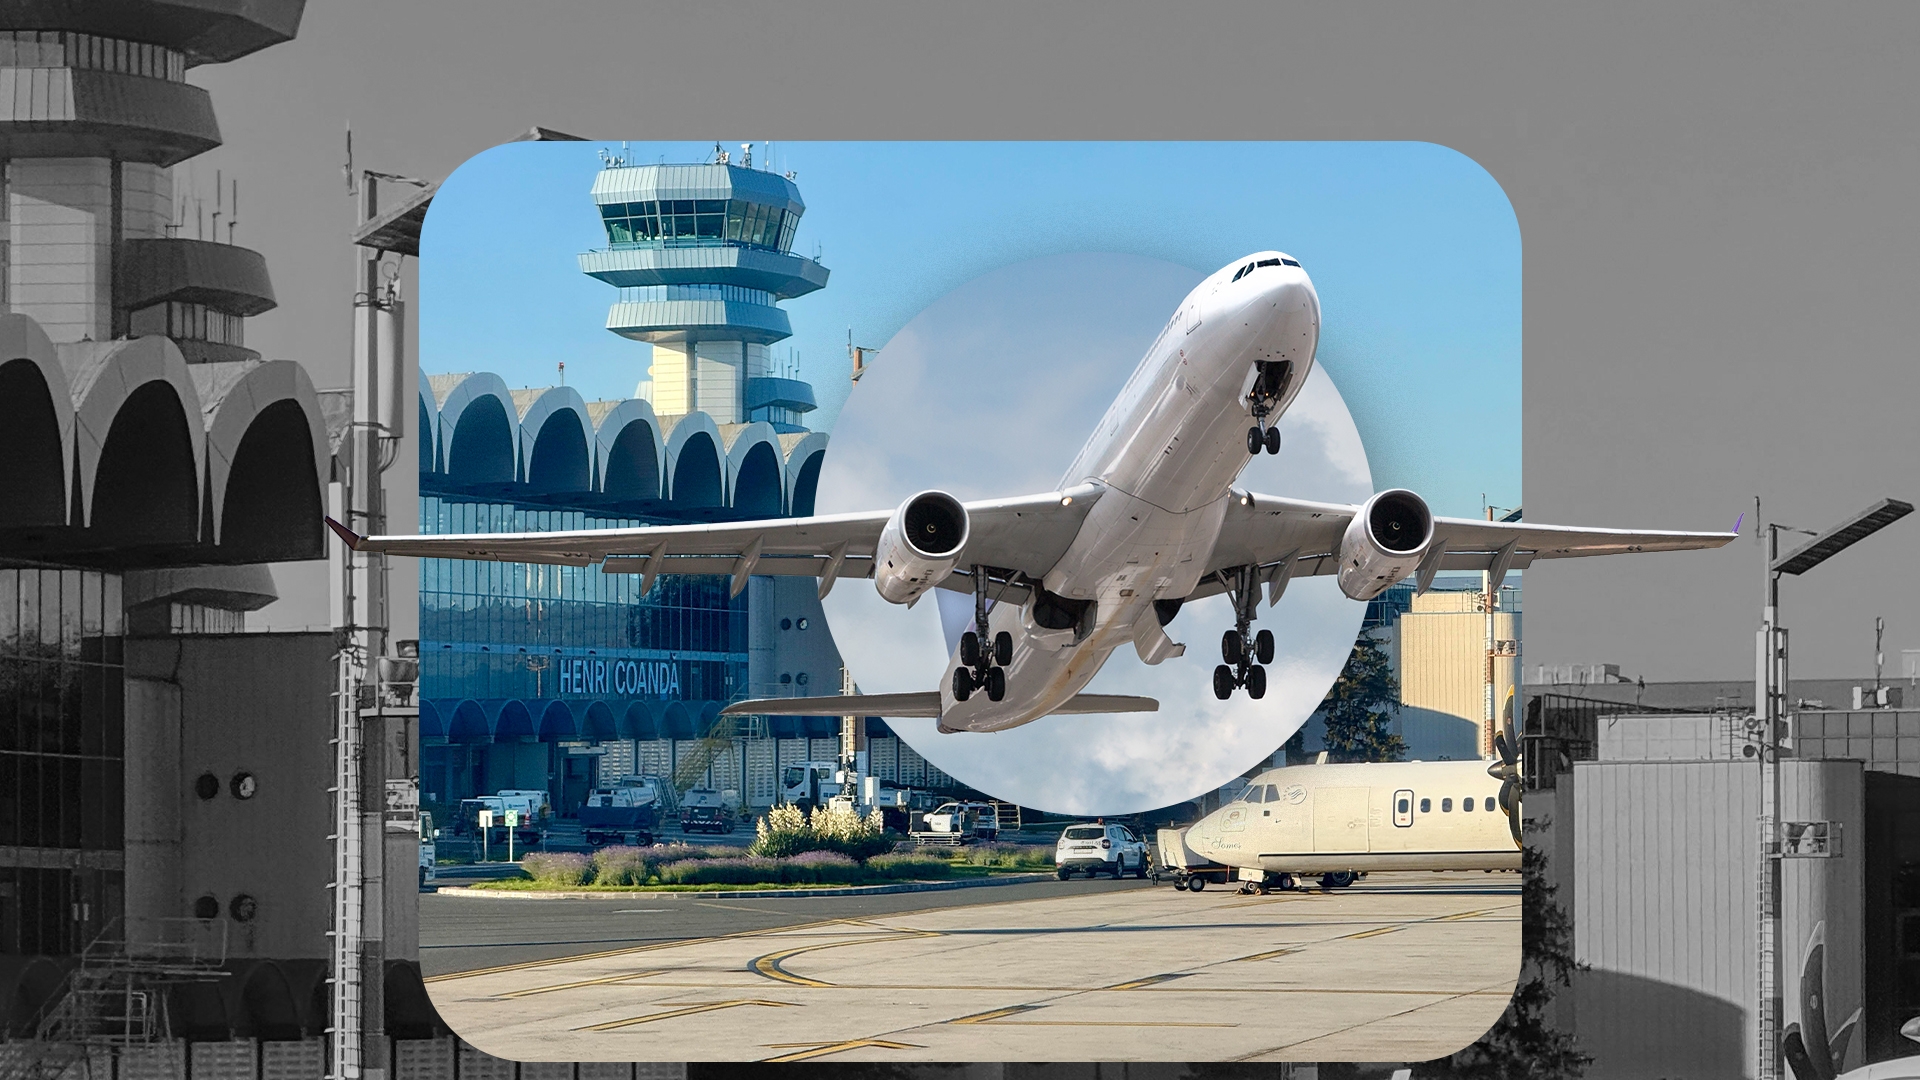
Printre cursele vizate s-au numărat și mai multe zboruri cu destinația sau plecare din România. Pe 6 noiembrie, zborul RO226 al companiei TAROM, care efectua cursa Praga–București și avea la bord 102 pasageri, a aterizat în siguranță pe Aeroportul Otopeni. Serviciul Român de Informații a stabilit că amenințarea primită a fost nespecifică și falsă.
Cu o zi înainte, o cursă Wizz Air care zbura pe ruta Milano–București a fost supusă procedurilor speciale de securitate după aterizare. La Otopeni a fost activată o celulă de criză care a coordonat debarcarea celor 182 de pasageri și verificarea aeronavei de către specialiștii pirotehniști. În urma controalelor, alerta s-a dovedit nefondată.
Tot pe 5 noiembrie au fost raportate amenințări similare care au vizat o cursă Air Serbia pe ruta Belgrad–București, un zbor intern TAROM între Oradea și București, precum și un avion KLM cu destinația Tel Aviv, care urma să facă escală în Capitală.
Analizând situația pentru Libertatea, prof. univ. dr. Alina Bârgăoanu, decana Facultății de Comunicare și Relații Publice din cadrul SNSPA, a declarat:
„Acum am ajuns într-o nouă etapă a războiului hibrid, s-a trecut într-o fază mult mai severă. S-a ajuns aici pentru că răspunsul la etapele anterioare a fost firav. Noțiunea de «hibrid» a creat impresia că este ceva mai ușor. Această componentă legată de percepție, mai soft, rămâne dominantă. Toate etapele războiului hibrid țintesc direct publicul, urmărind zdruncinarea încrederii societății și inducerea stării de panică.”
Trafic aerian perturbat în Europa și evacuări în redacții
Incidentele nu s-au limitat la România. Un zbor Aer Lingus care efectua cursa Dublin–Roma, având la bord 151 de persoane, a fost deviat către baza militară Évreux din Franța, sub escorta unor avioane de luptă. Alte curse care au decolat din Copenhaga, Madrid și Londra au fost nevoite să aterizeze de urgență în Bulgaria, în timp ce amenințări similare au fost raportate și în cazul unor zboruri care se îndreptau spre aeroporturi din Italia, Austria și Cehia.
Fenomenul s-a extins și în afara sectorului aviatic. Mai multe instituții media importante din Irlanda, inclusiv postul public RTÉ, au fost evacuate după primirea unui e-mail care anunța detonarea unei bombe în termen de 45 de minute.
Premierul irlandez Micheál Martin a comentat situația:
„Acest lucru arată cât de relativ simplu poate fi să provoci perturbări și să subminezi funcționarea normală a societății prin astfel de activități neconvenționale, care sunt concepute pentru a provoca perturbări, pentru a genera teamă și anxietate”.
Experții explică efectele psihologice și contextul atacurilor cibernetice
Psihologul clinician și psihoterapeutul Eduard Bondoc a explicat pentru Libertatea impactul pe care astfel de amenințări îl au asupra populației:
„Este foarte interesant cum aceste amenințări le induc oamenilor teama de un pericol invizibil și activează instinctele primare de supraviețuire, traduse printr-o precauție excesivă și abandonarea serviciilor vizate — exact ca în piramida lui Maslow, unde nevoia fundamentală de securitate devine prioritară. Oamenii trăiesc o anxietate de anticipare acută, fiindcă nu doar producerea efectivă a unui dezastru provoacă suferință, ci și simpla amenințare are un efect similar.”
Specialistul a subliniat și efectele fiziologice și sociale generate de astfel de situații:
„La nivel fiziologic, cresc nivelurile de cortizol și adrenalină, corpul intră în starea de alertă sau luptă și se instalează o hipervigilență care erodează treptat sentimentul de siguranță. De asemenea, un mare pericol este contagiunea emoțională: oamenii reacționează colectiv, se sperie împreună, iar panica se propagă cu mare viteză prin rețelele sociale și mass-media. Tocmai de aceea, trebuie să ne dozăm cu atenție mesajele publice, pentru a nu alimenta și mai mult frica.”
La rândul său, psihologul drd. Vlad Andrei Lupu a declarat:
„Pagubele concrete sunt mici și nicio bombă nu a fost găsită. Efectul urmărit este însă altul: sentimentul că nu mai suntem în siguranță aici, în Europa, și frica de un viitor incert. Toate acestea vin într-un context deja apăsător: Donald Trump își numește aliații europeni „slabi”, drone rusești ne încalcă spațiul aerian, războiul este chiar la graniță, iar extremismul câștigă teren. Este normal să ne simțim descumpăniți și îngrijorați. Dar dacă scopul acestor atacuri este să ne țină în alertă și să ne paralizeze, cel mai bun răspuns este să le recunoaștem pentru ce sunt și să nu le dăm mai multă putere decât au”.
Valul de alerte false vine după o serie de incidente cibernetice care au afectat infrastructuri de refrigerare din mai multe state europene. În noaptea de 2 spre 3 noiembrie, atacatori informatici au compromis sisteme de răcire din supermarketuri aflate în 11 țări europene, inclusiv România, Belgia, Luxemburg și Suedia, modificând de la distanță parametrii de funcționare ai echipamentelor.
Au fost afectate și trei depozite frigorifice pentru plasmă aparținând Serviciului Francez de Transfuzie Sanguină, după un atac care a vizat un furnizor de echipamente de refrigerare. Sistemele de monitorizare au detectat însă la timp modificările efectuate, iar produsele sanguine au fost transferate fără pierderi.
Referitor la măsurile de protecție, Roberto Finco, Chief Innovation Officer în cadrul Adamant Group, a explicat că organizațiile trebuie să acorde prioritate securizării infrastructurilor conectate și gestionării riscurilor interne.
„În ultimă instanță însă, cea mai gravă vulnerabilitate rămâne cea internă; în timp ce riscul tehnic poate fi ținut sub control prin măsuri IT, nemulțumirea angajaților și o fluctuație ridicată a personalului expun direct afacerea la scurgeri catastrofale de date, furt de baze de date CRM sau sustragere de know-how pe un banal stick USB, demonstrând că o securitate autentică începe întotdeauna cu valorizarea și protejarea propriului personal”, a declarat acesta pentru Libertatea.
CITEŞTE ŞI: Alertă cu bombă într-un avion Wizz Air. A fost activată celula de criză pe Aeroportul Henri Coandă
Alertă cu bombă la bordul unui avion! Cursa Dublin – Roma, deviată de urgență în Franța
Recomandarea video