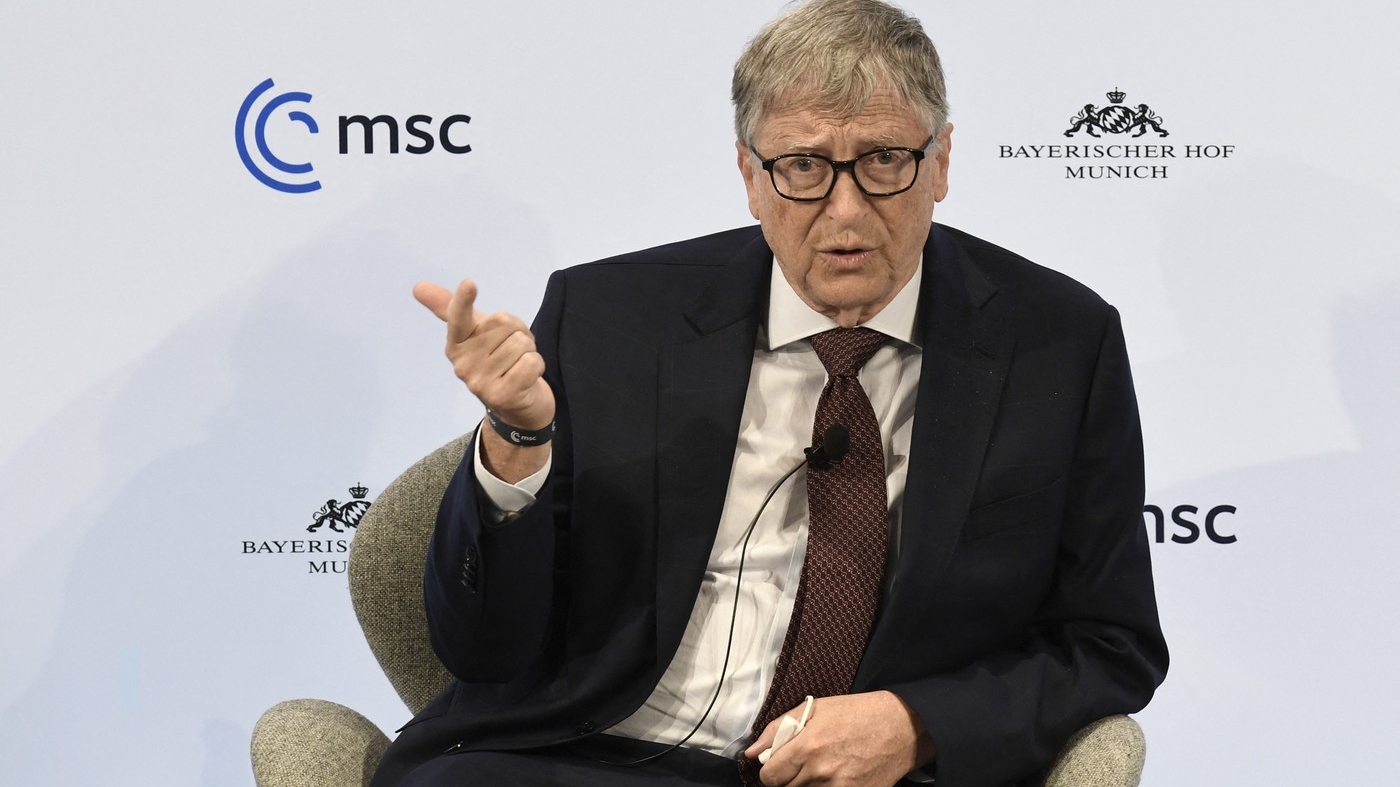



Inteligența artificială ar putea deveni un instrument tot mai periculos în mâinile infractorilor, iar efectele utilizării sale abuzive s-ar putea resimți mult mai devreme decât în scenariile în care tehnologia ajunge să scape complet de sub control. Bill Gates, cofondatorul Microsoft, atrage atenția asupra amenințărilor generate de folosirea modelelor AI în atacuri informatice, fraude, șantaj și operațiuni care pot afecta companii sau sisteme financiare.
Potrivit informațiilor prezentate de IFLScience, pe baza unui interviu acordat CNN, riscurile imediate sunt legate în special de persoanele care pot exploata capacitățile avansate ale inteligenței artificiale în scopuri ilegale. Evoluția rapidă a acestei tehnologii le-ar putea permite atacatorilor să desfășoare operațiuni complexe într-un timp mai scurt și cu mai puține cunoștințe tehnice decât în trecut.
Bill Gates, avertisment sumbru despre AI!
Unul dintre domeniile în care riscurile ar putea crește considerabil este securitatea informatică. Instrumentele bazate pe inteligență artificială pot contribui la identificarea vulnerabilităților din rețele, la dezvoltarea unor programe informatice malițioase și la automatizarea anumitor etape ale unui atac.
În mod obișnuit, asemenea operațiuni pot necesita experiență în programare, cunoștințe de securitate cibernetică și mult timp pentru pregătire. Cu ajutorul unor modele AI performante, o parte dintre aceste activități ar putea deveni mai accesibile inclusiv persoanelor care nu au pregătirea tehnică a unui specialist.
Un factor suplimentar de îngrijorare îl reprezintă sistemele din care au fost eliminate sau slăbite mecanismele de protecție. Marile companii tehnologice introduc restricții pentru a limita utilizarea modelelor în activități periculoase, însă nu toate instrumentele disponibile respectă aceleași standarde de siguranță.
În aceste condiții, infractorii ar putea încerca să folosească AI pentru a crea campanii de atac mai eficiente, pentru a obține acces neautorizat la informații sau pentru a compromite infrastructuri informatice. Automatizarea ar putea permite, de asemenea, testarea mai multor ținte într-un interval scurt, ceea ce ar complica activitatea echipelor responsabile de apărarea sistemelor.
Avertismentul lui Gates vizează în special posibilitatea ca efectele să devină mai vizibile în următoarele 12 luni, pe fondul dezvoltării accelerate a tehnologiei și al accesului tot mai larg la instrumente avansate.
Șantajul digital și fraudele ar putea căpăta noi forme
O altă amenințare importantă este reprezentată de extinderea atacurilor de tip ransomware. În astfel de cazuri, infractorii blochează accesul la fișiere sau sisteme informatice și solicită bani pentru restabilirea accesului ori pentru a nu publica informațiile sustrase.
Inteligența artificială poate facilita pregătirea unor astfel de operațiuni, de la analiza informațiilor despre potențialele victime până la automatizarea unor sarcini folosite în desfășurarea atacurilor. În plus, instrumentele AI pot fi utilizate pentru construirea unor mesaje frauduloase mai convingătoare, adaptate profilului persoanei vizate.
Companiile, instituțiile și persoanele fizice ar putea deveni astfel ținte pentru tentative de înșelăciune mai bine organizate. Riscul este amplificat de faptul că unele mesaje generate cu ajutorul AI pot imita mai ușor stilul de comunicare al unor persoane sau organizații cunoscute.
Un alt scenariu privește folosirea atacurilor informatice pentru a provoca perturbări economice. Infractorii ar putea urmări compromiterea activității unei companii, afectarea unor servicii esențiale sau destabilizarea unor sisteme, cu scopul de a obține câștiguri financiare.
În cazul piețelor financiare, o asemenea operațiune ar putea combina atacurile informatice cu tranzacții pregătite în avans, astfel încât autorii să încerce să profite de efectele produse. Aceste posibilități nu înseamnă că orice model AI poate executa autonom un asemenea plan, însă ilustrează felul în care tehnologia ar putea fi integrată în activități infracționale.
Recomandarea video